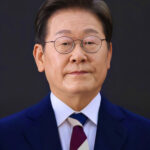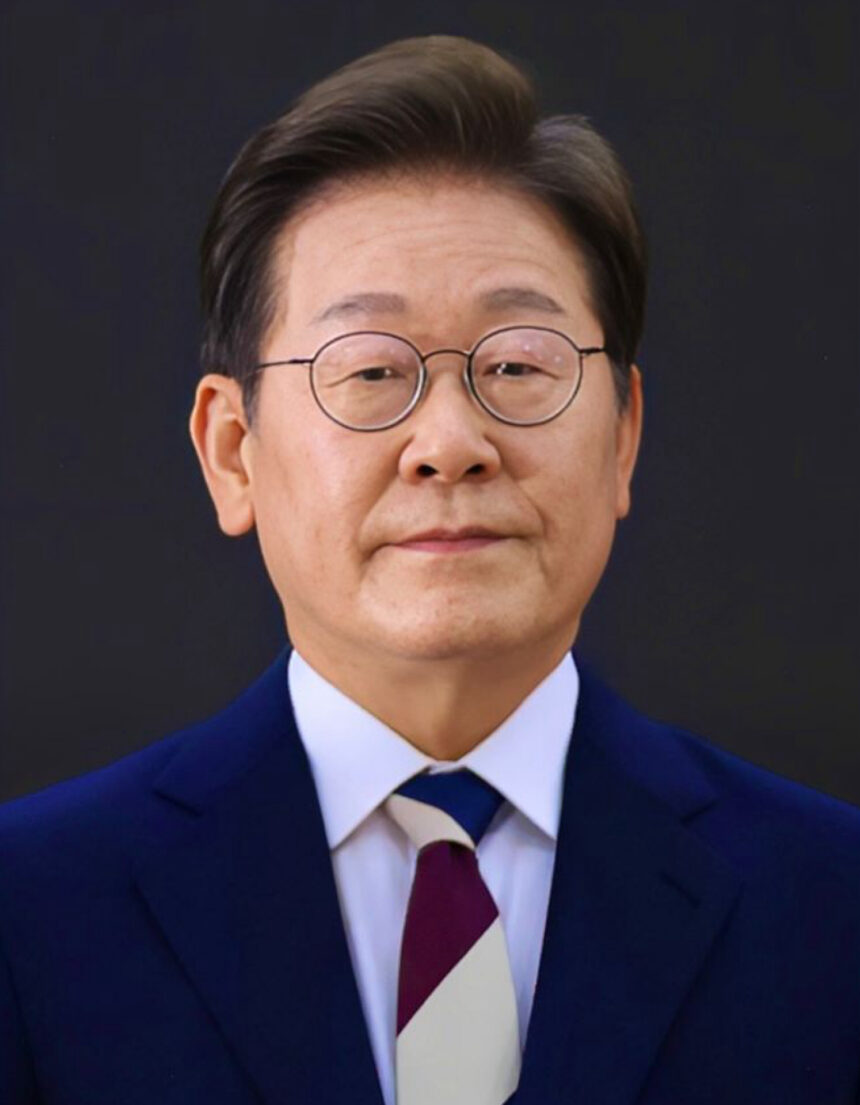
Президентът на Южна Корея И Дже-мьон призова на заседание на кабинета в Сеул на 3 ноември за създаването на мощен междуведомствен орган, който да обедини разпокъсаните функции по киберсигурността. Държавният глава настоя страната да замени реакциите след пробив с превантивна система за защита на обществените услуги и критичната инфраструктура.
Нова рамка за защита на ключови системи
Предложението идва на фона на поредица от киберинциденти, засегнали финансови и обществени институции. Според президента защитата трябва да обхваща не само отделните ведомства, а цялата национална цифрова среда, включително мрежи и услуги, чието прекъсване би имало сериозни последици за икономиката и сигурността.
В момента отговорностите са разпределени между няколко структури, сред които службите за национална сигурност, министерството на науката и информационните технологии, финансовите регулатори и органите за защита на личните данни. Подобна схема позволява специализация, но създава риск от забавяне при обмена на информация и при общата реакция.
Правителството вече планира проверки на сигурността в над 170 критични телекомуникационни и интернет съоръжения, управлявани от 111 частни организации. Целта е да бъдат установени слабости в достъпните през интернет активи и да се провери доколко операторите са изпълнили собствените си оценки на риска.
Фокус върху превенцията и координацията
И Дже-мьон заяви, че държавата трябва да премине от действия „след настъпване на събитието“ към постоянна превенция. Това означава по-бързо споделяне на данни за заплахи, общ анализ на причините за пробивите и предварително укрепване на системите, които обслужват гражданите и бизнеса.

Южнокорейските власти разглеждат и случаи, при които се предполага използване на изкуствен интелект при хакерски атаки срещу банки. Президентът вече нареди обстоятелствата около инцидентите да бъдат изяснени, а ресурсите да се насочат към ограничаване на щетите и укрепване на защитата в дигиталната епоха.
Очаква се новият подход да съчетае държавен контрол, участие на частния сектор и защита на определените критични информационни инфраструктури. Предстои институциите да уточнят правомощията на бъдещия орган, механизмите за обмен на информация и реда за реакция при мащабна кибератака.